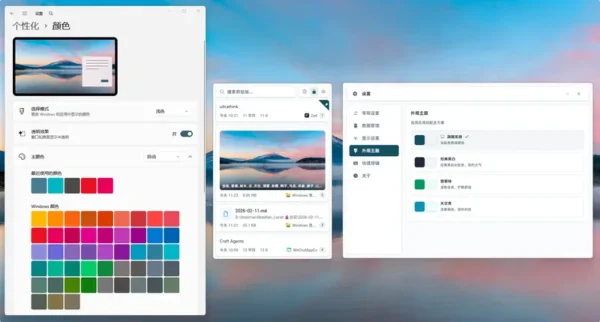
Windows 右键菜单往往是第三方软件“塞私货”的重灾区,导致菜单冗长、响应缓慢甚至系统不稳定。Context Menu Manager Plus 是一款基于 .NET 10 和 WPF 开发的强大实用程序,它不仅仅是一个菜单开关器,更是一个主动防御体系,旨在将右键菜单的控制权从“软件想塞什么”夺回至“用户决定留什么”。
核心亮点:先拦截,再审核
这是 Context Menu Manager Plus 与普通管理器最大的区别:
- 🛡️ 主动拦截机制:后端服务实时监测新增菜单项,默认将其标记为“待审核”并尝试禁用,防止其直接生效污染菜单。
- 👀 用户主导决策:在前端“待审核”页面展示新项,用户可选择允许、保持禁用或移除。
- 🔔 即时通知:检测到变化时,托盘宿主弹出系统通知,点击即可直达审核页,确保没有漏网之鱼。
全场景覆盖:传统与 Win11 并重
项目同时深入管理两类菜单结构,解决 Windows 11 引入的新挑战:
- 传统右键菜单:
- 覆盖文件、文件夹、目录背景、桌面、磁盘分区、库、此电脑、回收站等经典场景。
- 管理
shell和shellex\ContextMenuHandlers注册表项。
- Windows 11 新菜单:
- 支持枚举和管理 Packaged COM、AppX/MSIX 相关菜单项。
- 提供用户级启用/禁用控制,并与审核队列联动。
- 特殊菜单区域:
- 涵盖“新建”菜单、“发送到”菜单以及 Win + X 快捷菜单的管理与排序。
技术架构:稳定、安全、隔离
为避免第三方 Shell Extension DLL 导致主程序崩溃,项目采用了严谨的多进程协作架构:
| 组件 | 职责 | 特点 |
|---|---|---|
| Backend Service | 核心逻辑主控 | 扫描注册表、状态管理、执行审核、IPC 通信。以 Windows Service 运行,确保持久可用。 |
| Frontend (WPF) | 用户界面 | 展示数据、接收操作。关闭窗口即退出,不常驻后台。基于 WPF-UI,支持浅色/深色主题。 |
| TrayHost | 托盘宿主 | 原生 Win32 实现,负责托盘图标、通知及拉起前端。独立于前端进程,确保通知可达。 |
| ProbeHost | 隔离分析引擎 | 关键安全组件。在独立进程中加载第三方 Shell Extension 进行“深入分析”,即使崩溃也不影响主程序。支持 x86/x64/ARM64 自动匹配。 |
高级功能:深度分析与全局搜索
1. 🔍 全局搜索与多维筛选
- 全局跳转搜索器:支持搜索菜单标题、命令文本、注册表路径、DLL/EXE 路径、CLSID 等。选中结果可直接跳转至对应页面并自动筛选。
- 页面内筛选:各分类页面支持多字段匹配,逻辑与全局搜索一致,减少割裂感。
2. 🧬 Shell Extension 深入分析
- 安全隔离:通过 ProbeHost 尝试初始化目标扩展,解析其实际插入的菜单文字。
- Best-Effort 原则:由于部分扩展依赖 Explorer 环境或特定状态,分析失败属正常现象,但绝不会拖垮主程序。
3. 🛡️ 注册表保护增强
- 权限锁定:可开启注册表保护开关,阻止第三方软件随意写入右键菜单相关键值。
- 智能提示:当安装驱动或压缩软件等需要写入菜单的程序时,建议临时关闭保护,界面会提供清晰指引。
使用建议
- 日常维护:保持后端服务运行,定期查看“待审核”队列,清理无用菜单项。
- 安装新软件时:若开启注册表保护,安装完成后记得暂时解锁以允许必要菜单项写入,随后重新锁定。
- 故障排查:若遇到菜单项显示异常,可使用“深入分析”功能查看具体原因;若分析失败,可尝试手动查看注册表位置。
Context Menu Manager Plus 以其**“先拦截后审核”的创新理念和稳健的多进程架构**,重新定义了 Windows 右键菜单管理工具的标准。它不仅帮助用户清理冗余菜单,更从源头遏制了流氓软件的侵扰,还给了用户一个干净、快速、可控的右键体验。
对于深受右键菜单混乱之苦的 Windows 用户而言,这是一款值得长期驻留的系统必备工具。立即体验,夺回你的右键控制权!